
Tailscale SSH 보안 이슈, 기기 한 대의 침해가 왜 전체 서버 위험으로 이어질 수 있을까
기업과 개발자들이 원격 서버를 관리할 때 VPN과 SSH를 조합하는 방식은 흔하다. 최근에는 복잡한 방화벽 설정 없이 기기끼리 사설 네트워크를 구성할 수 있는 Tailscale을 사용하는 조직도 늘었다.
그런데 2026년 10월 25일 Tailscale과 오픈소스 제어 서버 headscale을 대상으로 한 새로운 보안 연구 결과가 공개되면서 Tailscale SSH의 권한 관리 구조가 주목받고 있다.
Cyberdione Labs의 보안 연구자 Erica Windisch가 공개한 ‘Tailworm’ 보고서는 Tailscale 1.104.2와 headscale 0.29.5를 대상으로 진행한 실험에서 총 11개의 보안 문제를 제기했다. 연구는 10월 22일부터 24일까지 연구자의 실험 환경에서 진행됐다.
핵심은 단순히 ‘Tailscale에 접속하면 해킹된다’는 내용이 아니다.
이미 네트워크 내부 기기 하나가 침해된 상태에서 해당 기기가 다른 서버에 Tailscale SSH로 접근할 수 있고 특정 포워딩 기능까지 허용된 경우, 공격 영향이 예상보다 높은 권한으로 확대될 가능성이 있다는 것이 이번 연구의 핵심 주장이다.
Tailscale SSH는 일반 SSH와 무엇이 다른가
일반적인 SSH 환경에서는 서버에 접속할 때 사용자 계정과 SSH 키 또는 비밀번호 등을 이용해 인증한다.
Tailscale SSH는 접근 방식이 다르다.
Tailscale 공식 문서에 따르면 Tailscale이 연결의 인증과 권한 부여를 관리하고, WireGuard와 Tailscale의 노드 키를 이용해 기기를 식별한다. 관리자는 tailnet의 접근 정책을 통해 어떤 사용자나 기기가 어느 서버에 접속할 수 있는지 결정할 수 있다.
관리자 입장에서는 편리하다.
인터넷에 SSH 포트를 직접 공개하지 않고도 승인된 기기끼리 서버에 접근할 수 있고, 여러 서버의 SSH 키를 각각 관리해야 하는 부담도 줄일 수 있다.
문제는 이 편리한 인증 구조에서 하나의 신뢰받는 기기가 공격자에게 넘어갔을 때다.
공격자는 새로운 SSH 비밀번호를 알아낼 필요 없이 이미 해당 기기에 부여된 네트워크 접근 권한을 악용할 가능성이 생긴다.
이번 Tailworm 연구가 중요한 이유도 바로 이 지점에 있다.
‘기기 한 대가 뚫리면 모든 서버가 위험하다’는 뜻은 아니다
보안 사고를 다룰 때 가장 주의해야 하는 부분이다.
이번 보고서를 Tailscale을 사용하는 모든 네트워크에서 즉시 root 권한을 탈취할 수 있는 취약점으로 해석하면 정확하지 않다.
연구자가 설명한 공격에는 먼저 공격자가 tailnet 내부의 기기 하나를 장악해야 한다. 그리고 해당 기기가 접근 정책상 다른 서버와 SSH 연결을 할 수 있어야 하며 특정 포워딩 기능과 관련된 조건도 필요하다.
즉 인터넷에서 아무나 Tailscale 서버를 발견한 뒤 곧바로 관리자 권한을 얻을 수 있다는 형태의 무인증 원격 공격과는 성격이 다르다.
Tailscale의 엔지니어링 부사장 Mike Shaver 역시 현재까지 회사가 확인한 문제 대부분은 인증되지 않은 외부 공격자가 임의의 서버에 접속하는 문제라기보다, 이미 접속 권한을 가진 세션이 로컬 사용자에게 허용된 범위를 넘어 더 많은 작업을 할 가능성과 관련돼 있다고 설명했다. 회사는 현재 영향을 받는 구성을 확인하고 있으며 모든 사용자가 Tailscale SSH를 비활성화하도록 권고하지는 않고 있다.
왜 root 권한 문제가 특히 심각한가
Linux와 Unix 계열 시스템에서 root는 사실상 최고 관리자 계정이다.
일반 사용자 계정이 손상된 것과 root 권한이 탈취된 것은 피해 범위가 전혀 다르다.
root 권한을 확보하면 시스템 설정 변경과 계정 관리, 서비스 제어 등 서버 전체에 영향을 줄 수 있기 때문이다.
Tailworm 연구에서는 Tailscale SSH와 포워딩 처리 과정에서 높은 권한으로 동작하는 구성요소가 일반 사용자에게 허용돼서는 안 되는 영역에 영향을 줄 가능성을 지적했다. 연구자는 이를 이용해 권한 상승이 가능한 시나리오를 실험 환경에서 재현했다고 밝혔다.
다만 현재 공개된 결과는 해당 연구자의 보고서에 기반한다.
10월 26일 현재 다른 연구자가 동일한 11개 문제를 모두 독립적으로 공개 재현한 사례는 확인되지 않았으며, Tailscale도 연구자가 제시한 세부 주장 전체를 공식 취약점으로 확정한 상태는 아니다.
따라서 ’11개의 취약점이 모두 확정됐다’보다는 11개의 보안 문제가 보고됐고 Tailscale이 관련 영역을 조사하고 있다고 표현하는 것이 현재 상황에 더 정확하다.
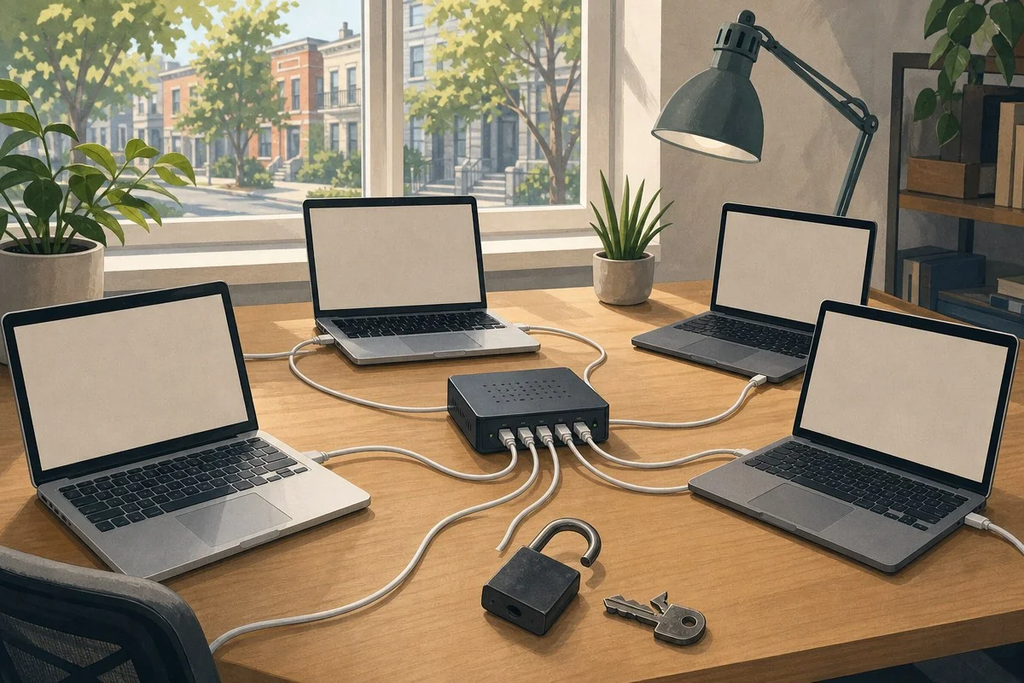
이번 사건이 보여주는 진짜 문제는 ‘신뢰의 확산’이다
이번 보안 이슈에서 기술적인 취약점만큼 중요한 것이 네트워크 접근 정책이다.
예를 들어 개발용 노트북 한 대에 서버 20대에 접근할 수 있는 권한을 부여했다고 가정해보자.
정상 상황에서는 업무가 매우 편하다.
하지만 그 노트북이 악성코드나 피싱 등의 방법으로 침해되면 상황이 달라진다.
공격자는 노트북 한 대의 권한만 확보했지만 결과적으로 그 기기에 부여됐던 서버 접근 범위까지 이용할 가능성이 생긴다.
결국 중요한 원칙은 ‘Tailscale을 사용하느냐 사용하지 않느냐’가 아니라 하나의 기기에 어느 정도까지 신뢰를 부여했는가다.
이는 제로트러스트 보안의 기본 원칙인 최소 권한과도 연결된다.
기기가 인증됐다는 이유만으로 광범위한 시스템 접근을 허용하기보다 실제 업무에 필요한 서버와 사용자만 연결하도록 권한을 세분화해야 한다.
관리자가 지금 확인해야 할 5가지
공식 수정 버전이 나오기 전까지 관리자가 할 수 있는 것은 접근 범위를 줄이는 것이다.
- SSH 접근 정책을 점검한다. 여러 서버를 한꺼번에 허용하는 광범위한 규칙보다 실제 필요한 출발지와 목적지만 허용하는 것이 안전하다.
- 불필요한 포워딩 기능을 제한한다. 현재 사용하지 않는 SSH 포워딩 기능이 허용돼 있다면 필요성을 다시 검토할 수 있다.
- SSH Check Mode를 검토한다. Tailscale은 중요한 연결에 재인증 단계를 추가할 수 있는 Check Mode를 제공한다. 이것만으로 이번 권한 상승 가능성을 해결하는 것은 아니지만 추가적인 인증 장벽을 만들 수 있다.
- 침해된 기기를 즉시 신뢰 대상에서 제거한다. 서버 자체만 관리할 것이 아니라 tailnet에 연결된 노트북과 개발 장비, 관리용 PC의 보안도 함께 관리해야 한다.
- Tailscale 공식 보안 공지와 업데이트를 확인한다. 취약점 조사 결과와 수정 버전이 발표되면 현재 설정과 영향을 비교한 뒤 가능한 빠르게 업데이트하는 것이 중요하다.
Tailscale SSH 보안 문제가 이번이 처음은 아니다
이번 Tailworm 보고서를 별개의 사건 하나로만 볼 수도 있지만 Tailscale SSH에서는 2026년에도 여러 보안 수정이 있었다.
Tailscale 공식 보안 게시판에는 SSH의 Unix 소켓 포워딩 권한 검사 문제와 특정 사용자 이름 처리로 인해 ACL 정책을 우회할 수 있었던 문제 등이 공개돼 있다.
일부 문제는 Tailscale 1.98.9 이후 버전에서 수정됐다. 7월에는 SSH를 통해 전달된 환경변수의 값이 로컬 프로세스 정보와 로그에 노출될 수 있었던 문제도 공개됐으며 이후 1.102.1에서 수정됐다.
이것은 Tailscale 자체가 특별히 위험하다는 의미라기보다 SSH와 VPN, 권한 상승 기능이 결합된 네트워크 소프트웨어에서는 작은 권한 처리 오류도 큰 보안 문제로 이어질 수 있다는 것을 보여준다.
아직 CVE와 공식 수정 버전은 없다
2026년 10월 26일 기준 Tailscale 공식 보안 게시판에서 Tailworm 보고서에 해당하는 새로운 보안 공지는 확인되지 않는다. 가장 최근 게시된 공지는 10월 21일의 TS-2026-013이며 이번 연구와는 다른 TLS 인증서 관련 내용이다.
The Hacker News 역시 보도 시점 기준 이번 보고서에 별도의 CVE 번호와 공식 수정 버전이 공개되지 않았다고 전했다.
따라서 현재는 특정 버전 이상으로 업데이트하면 이번 문제가 모두 해결된다고 단정할 단계가 아니다.
동시에 실제 환경에서 대규모 공격이 발생하고 있다고 확인된 것도 아니다.
현재까지 공개된 내용은 연구자가 Tailscale 1.104.2와 headscale 0.29.5를 이용해 실험실 환경에서 확인한 결과와 이에 대한 Tailscale의 조사 단계라고 이해하는 것이 적절하다.
이번 보안 이슈에서 기억해야 할 한 가지
Tailscale의 장점은 복잡한 네트워크에서도 기기 사이를 간편하게 연결할 수 있다는 것이다.
하지만 연결이 쉬워진 만큼 접근 정책을 어떻게 설정하느냐가 중요해진다.
보안 제품을 사용한다고 해서 네트워크가 자동으로 안전해지는 것은 아니다.
이번 Tailworm 보고서가 보여주는 가장 중요한 교훈도 여기에 있다.
한 기기의 권한이 너무 넓다면 그 기기 하나의 침해가 전체 네트워크의 위험으로 확대될 수 있다.
결국 Tailscale SSH를 사용하는 조직이 지금 확인해야 할 것은 ‘서비스를 당장 끌 것인가’보다 어떤 기기가 어떤 서버에 접근할 수 있는지, 그 권한이 정말 필요한지를 다시 확인하는 것이다.
패치가 나오기 전에도 최소 권한 원칙과 세분화된 접근 정책은 적용할 수 있다.
그리고 공식 보안 공지와 수정 버전이 발표되면 연구 보고서의 주장과 실제 영향을 다시 구분해 대응하는 것이 가장 현실적인 보안 전략이다.
참고 자료
Cyberdione Labs, Tailworm Security Assessment Report
Tailscale Security Bulletins
Tailscale SSH 공식 문서
The Hacker News, Tailscale SSH 보안 이슈 보도
Tailscale Engineering VP Mike Shaver 공개 입장


댓글 0
첫 댓글을 남겨보세요.